Zuverlässige APIs und Backends, die skalieren
Saubere, dokumentierte und sichere APIs nach Produktionsstandards. Ob neues Backend von Grund auf oder Verbesserung eines bestehenden Systems.
Für wen ist das?
Jede moderne Anwendung läuft über APIs. Ob Sie eine Mobile App entwickeln, Microservices verbinden oder Daten für Partner bereitstellen – Ihre API ist das Fundament, auf dem alles andere aufbaut.
- ✓Startups, die für ihre Mobile- oder Web-App eine Backend-API brauchen
- ✓Unternehmen, die veraltete APIs durch modernes REST oder GraphQL ersetzen
- ✓Teams, die Drittanbieter anbinden müssen (Stripe, Twilio, CRMs)
- ✓Firmen, die eine Microservices-Architektur aufbauen
- ✓Agenturen, die Backend-Leistungen für Kundenprojekte liefern
Für wen ist das nicht?
- ✗Komplette Webanwendungen mit Benutzeroberfläche – siehe Web-App-Entwicklung
- ✗Dateneingabe, manuelle Content-Pflege oder einmalige Datenexporte
- ✗Entwicklung von Frontends oder Dashboards für Endnutzer
- ✗Projekte, die ein vollständiges SaaS mit Abrechnung und Mandantenfähigkeit brauchen – siehe SaaS-Entwicklung
Entwicklungsprozess
Von der Idee bis zum Deployment. Jede Phase hat klare Ergebnisse – Sie wissen immer, wo wir stehen.
API-Design
3–5 Tage
Wir definieren Endpunkte, Datenmodelle, Authentifizierungsstrategie und Konventionen zur Fehlerbehandlung. Sie erhalten eine OpenAPI-Spezifikation, bevor die erste Zeile Code entsteht.
Backend-Entwicklung
1–2 Wochen
Ich entwickle je nach Bedarf mit Node.js, Python oder Go. Authentifizierung, Rate Limiting, Fehlerbehandlung und strukturiertes Logging sind von Anfang an dabei.
Tests & Dokumentation
Woche 1
Automatisierte Tests, vollständige Swagger-/OpenAPI-Dokumentation und Postman-Collections. Ihr Team kann die API sicher und ohne Rückfragen nutzen.
Deployment & Monitoring
3–5 Tage
Deployment mit CI/CD-Pipeline, Monitoring und Alerting. Sie sehen API-Performance, Fehlerraten und Nutzungskennzahlen in Echtzeit.
In jedem Projekt enthalten
Jedes Projekt im Bereich API- & Backend-Entwicklung enthält diese vorkonzipierten Kernkomponenten.
Authentifizierung & Autorisierung
JWT, OAuth2, API-Keys oder individuelles SSO. Rollenbasierte Zugriffskontrolle und fein abgestufte Berechtigungen für jeden Endpunkt.
API-Dokumentation
Automatisch generierte OpenAPI-/Swagger-Spezifikation mit Request-/Response-Beispielen, Authentifizierungsdetails und Fehlercodes – ab Tag eins verfügbar.
Rate Limiting & Sicherheit
Rate Limits pro Endpunkt, IP-Whitelisting, Eingabevalidierung, CORS-Konfiguration und Audit-Logging – keine optionalen Extras.
Datenbankschicht
Schemadesign, Indizierungsstrategie, Connection Pooling und Migrationspipeline für Produktions-Performance und Datenintegrität.
Monitoring & Logging
Strukturiertes Logging, Fehler-Tracking, Uptime-Monitoring und Performance-Alerts – damit Sie wissen, wann etwas Aufmerksamkeit braucht.
Warum eine individuelle API Backend-as-a-Service schlägt
Firebase und Supabase sind ideal für Prototypen und MVPs. Produktive APIs brauchen aber individuelle Logik, spezifische Datenmodelle und Integrationen, die kein BaaS vollständig abdeckt.
Ihre Geschäftslogik ohne Plattformgrenzen
Individuelle Authentifizierungsabläufe, komplexe Validierung, mehrstufige Transaktionen, geplante Jobs – Ihrer API sind keine Grenzen gesetzt.
Performance für Ihren Anwendungsfall
Datenbankabfragen, Caching-Strategien und Antwortformate gezielt für Ihre Anwendung optimiert – keine generische Lösung für alle.
Volle Kontrolle über die Sicherheit
Individuelles Rate Limiting pro Endpunkt, IP-Whitelisting, Audit-Logging und Compliance-Anforderungen – exakt nach Ihren Standards umgesetzt.
Kein Vendor-Lock-in
Ihre API läuft auf Ihrer Infrastruktur – AWS, GCP, Azure oder On-Premises. Überall deployen, horizontal skalieren, ohne Neuentwicklung migrieren.
Individuelle API vs. Backend-as-a-Service
Firebase und Supabase eignen sich hervorragend für schnelles Prototyping. Wenn Sie aber komplexe Geschäftslogik, Enterprise-Sicherheit oder individuelle Integrationen brauchen, ist eine individuelle API die richtige Wahl.
| Individuelle Entwicklung | BaaS (Firebase, Supabase) | |
|---|---|---|
| Komplexität der Geschäftslogik | Unbegrenzt – jede Logik, jeder Ablauf | Auf Plattformfunktionen beschränkt |
| Kontrolle über die Datenbank | Jede Datenbank, jedes Schema, eigene Abfragen | Nur die plattformeigene Datenbank |
| Authentifizierung | JWT, OAuth2, API-Keys, individuelles SSO, MFA | Plattform-Login – wenige Anbieter |
| Rate Limiting | Eigene Regeln pro Endpunkt, Tarif und Key | Nur auf Plattformebene, wenig Kontrolle |
| API-Dokumentation | Vollständige, automatisch generierte OpenAPI-/Swagger-Spezifikation | Eingeschränkt oder ohne Details generiert |
| Monitoring & Debugging | Eigenes Logging, Tracing, Fehler-Tracking | Plattform-Konsole, wenig Einblick |
| Self-Hosting möglich | Überall deploybar – AWS, GCP, Azure, On-Premises | Nur die Cloud des Anbieters |
| Skalierung | Horizontale Skalierung, Read Replicas, Redis-Cache | Auto-Scaling innerhalb der Plattformgrenzen |
Sie nutzen Firebase oder Supabase und stoßen an Grenzen bei Performance oder Flexibilität? Ich migriere Ihre API auf einen produktionsreifen Stack oder baue das Backend, das Ihre nächste Version braucht.
API-Architektur planenErfahrung aus der Praxis
Ich habe REST-APIs für HealthTech-SaaS entwickelt (PeptiSync mit Anbieterpreisen in Echtzeit), Stripe-Webhooks für Abo-Abrechnung integriert, Mobile Apps an Firebase Cloud Functions angebunden und API-Schichten für Web-Dashboards gebaut. Außerdem habe ich Telegram-Automatisierungssysteme mit der MTProto-API von Telethon inklusive produktionsreifem Session-Management und systemd-Infrastruktur in Betrieb genommen. Jede API wird dokumentiert, getestet und mit Monitoring ausgeliefert.
Was Sie erhalten
Jedes Projekt umfasst diese Leistungen – keine Zusatzkosten, keine Überraschungen.
Saubere, konsistente API, exakt auf Ihr Datenmodell zugeschnitten – mit nachvollziehbarer Benennung der Endpunkte und einheitlichen Antwortformaten.
JWT, OAuth2, API-Keys oder individuelles SSO – umgesetzt nach Security Best Practices inklusive Token-Rotation und Refresh-Abläufen.
Schemadesign, Indizierung für schnelle Abfragen, Migrationspipeline mit Rollback und Connection Pooling für parallelen Traffic.
Automatisch generierte Swagger-/OpenAPI-Spezifikation mit Request-/Response-Beispielen, Authentifizierungsdetails, Fehlercodes und interaktivem Testen.
Rate Limits pro Endpunkt, Eingabevalidierung, CORS-Konfiguration, Request-Logging und Audit-Trails für die Compliance.
Fehler-Tracking (Sentry), Uptime-Monitoring, Performance-Alerts, automatisierte Deployment-Pipeline und ein Deployment-Runbook für Ihr Team.
Warum dieser Tech-Stack?
Jede Technologie wird aus gutem Grund gewählt – nicht nur, weil sie gerade beliebt ist.
Node.js / Express / Fastify
Hervorragend für I/O-lastige APIs und Echtzeit-Funktionen. Fastify ergänzt schemabasierte Validierung und Spitzen-Performance. Dank JavaScript-Ökosystem teilen Frontend- und Backend-Teams Sprache und Typen.
Python / FastAPI
Ideal für datenintensive APIs, KI-/ML-Integration und komplexe Geschäftslogik. FastAPI bietet automatische OpenAPI-Dokumentation, Validierung über Pydantic und Async-Unterstützung direkt ab Werk.
PostgreSQL
ACID-konform, leistungsstarke Abfragen mit Window Functions und CTEs, native JSON-Unterstützung und exzellentes Tooling. Die erste Wahl für produktive APIs, die Datenintegrität brauchen.
Redis
In-Memory-Caching für schnelle API-Antworten, Session-Management, Zähler fürs Rate Limiting und Pub/Sub-Messaging. Entscheidend für die API-Performance unter Last.
Häufige Fehler vermeiden
Immer wieder sehe ich dieselben Muster, die vielversprechende Projekte ausbremsen oder scheitern lassen. Das sollten Sie vermeiden – und so helfe ich Ihnen dabei.
❌ Endpunkte ohne Blick auf die Nutzer entwerfen
Lösung: Ich entwerfe APIs aus Sicht der Konsumenten – mit einheitlicher Benennung, vorhersehbaren Antwortstrukturen und klaren Fehlermeldungen, die die Integration mühelos machen.
❌ Keine Versionierungsstrategie ab Tag eins
Lösung: APIs entwickeln sich weiter. Ich setze von Anfang an URL- oder Header-basierte Versionierung um, damit Änderungen bestehende Clients nie brechen oder abgestimmte Releases erfordern.
❌ Rate Limiting weglassen
Lösung: Ohne Rate Limiting kann ein einziger außer Kontrolle geratener Client Ihre API für alle Nutzer ausbremsen oder lahmlegen. Rate Limiting ist Infrastruktur – kein Nice-to-have.
❌ Vage oder uneinheitliche Fehlermeldungen
Lösung: Jeder Fehler liefert eine strukturierte Antwort mit maschinenlesbarem Code, verständlicher Meldung und Debugging-Hinweisen. Ihr Frontend-Team muss nie raten, was schiefgelaufen ist.
❌ Kein Monitoring zum Launch
Lösung: Was Sie nicht sehen, können Sie nicht beheben. Fehler-Tracking, Uptime-Monitoring und Latenz-Alerts sind eingerichtet, bevor die erste Anfrage die Produktion erreicht.
Häufig gestellte Fragen
Schreiben Sie auch die API-Dokumentation?↓
Ja, immer. Jede API, die ich entwickle, enthält eine Swagger-/OpenAPI-Dokumentation, damit Ihr Team oder künftige Entwickler sie ohne Rückfragen nutzen können.
Können Sie Drittanbieter-APIs in meine bestehende App integrieren?↓
Ja – Zahlungsanbieter, SMS, E-Mail, Social Login, Karten, KI-APIs, CRMs. Drittanbieter-Integrationen sind ein Kern meiner Arbeit.
Wie sichern Sie APIs ab?↓
Mit JWT- oder OAuth2-Authentifizierung, Rate Limiting, Eingabevalidierung, CORS-Konfiguration und sauberer Fehlerbehandlung. Sicherheit ist fest eingebaut, nicht nachgerüstet.
Können Sie mit meiner bestehenden Codebasis arbeiten?↓
Ja. Ich steige regelmäßig in bestehende Projekte ein, um Funktionen zu ergänzen, Code zu refaktorieren oder neue APIs zu integrieren. Ich passe mich Ihrem aktuellen Tech-Stack an.
Passende Fallstudien
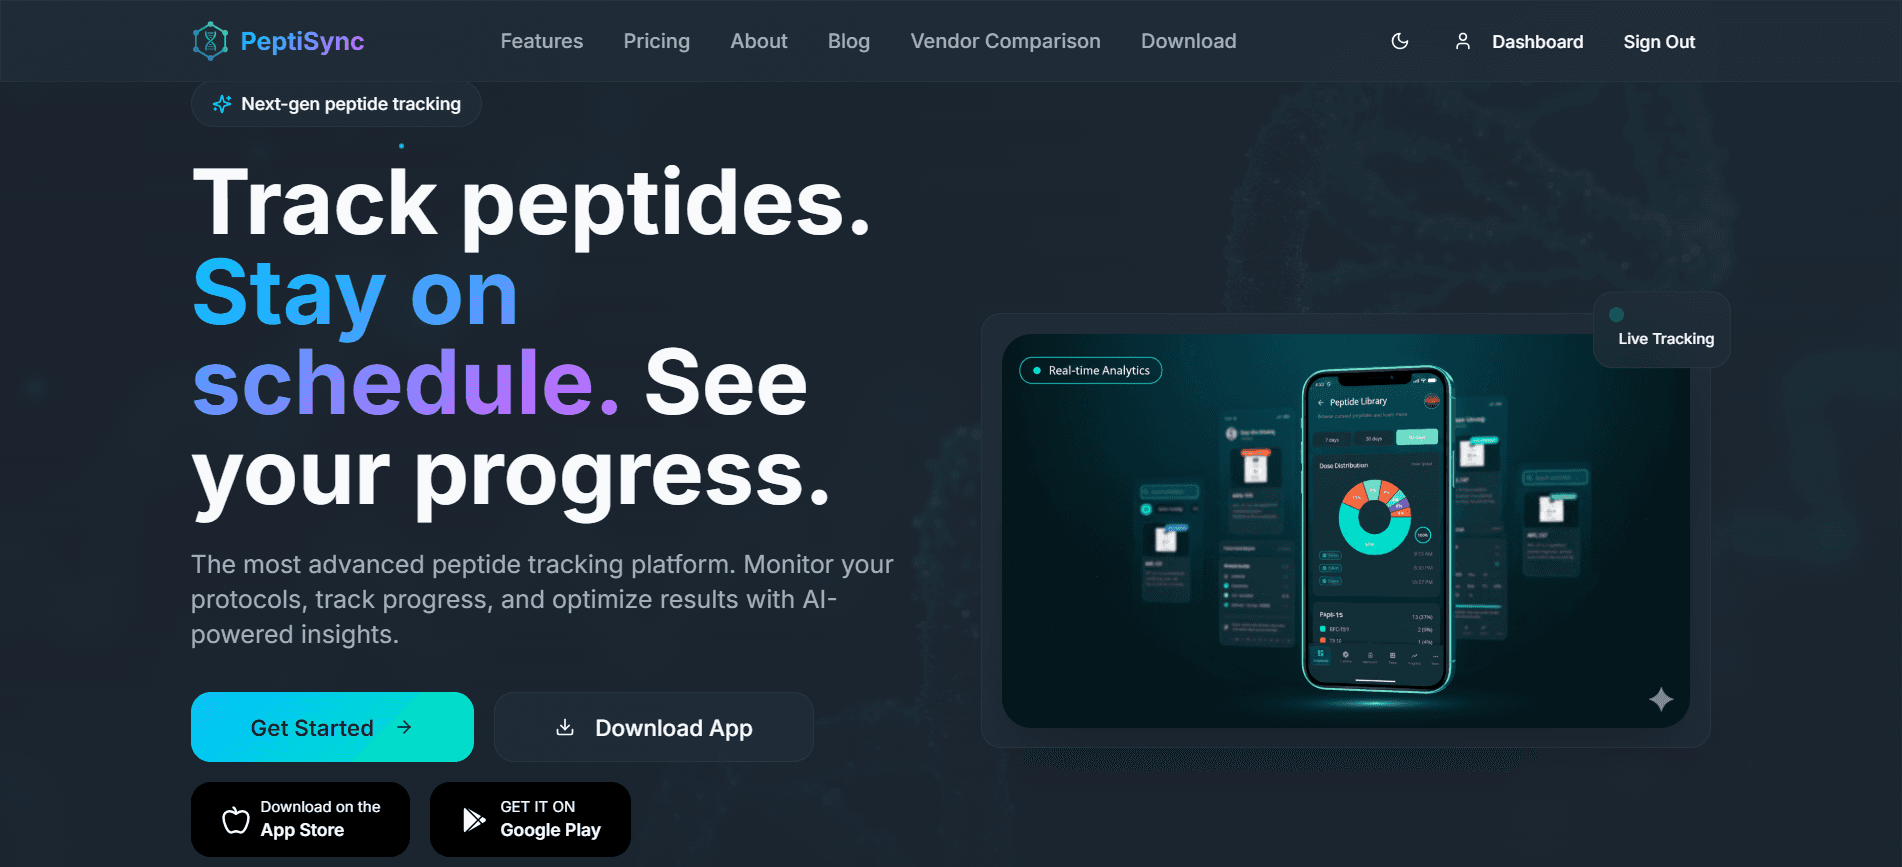
Die PeptiSync-API für Anbieterpreise, der Zahlungsablauf von Zeron.dev und die Telegram-Automatisierungssysteme (Telethon MTProto mit Session-Management und Wiederherstellung über Exit Code 75) zeigen, wie ich produktive APIs baue – dokumentiert, überwacht und zuverlässig ab Tag eins.
HealthTech / Wellness
PeptiSync
Eine produktionsreife HealthTech-SaaS-Plattform für das Management von Peptidtherapien – mit plattformübergreifenden Mobile Apps und Echtzeit-Preisvergleich zwischen Anbietern. Entwickelt mit Flutter, Firebase und Next.js.
Fallstudie ansehen →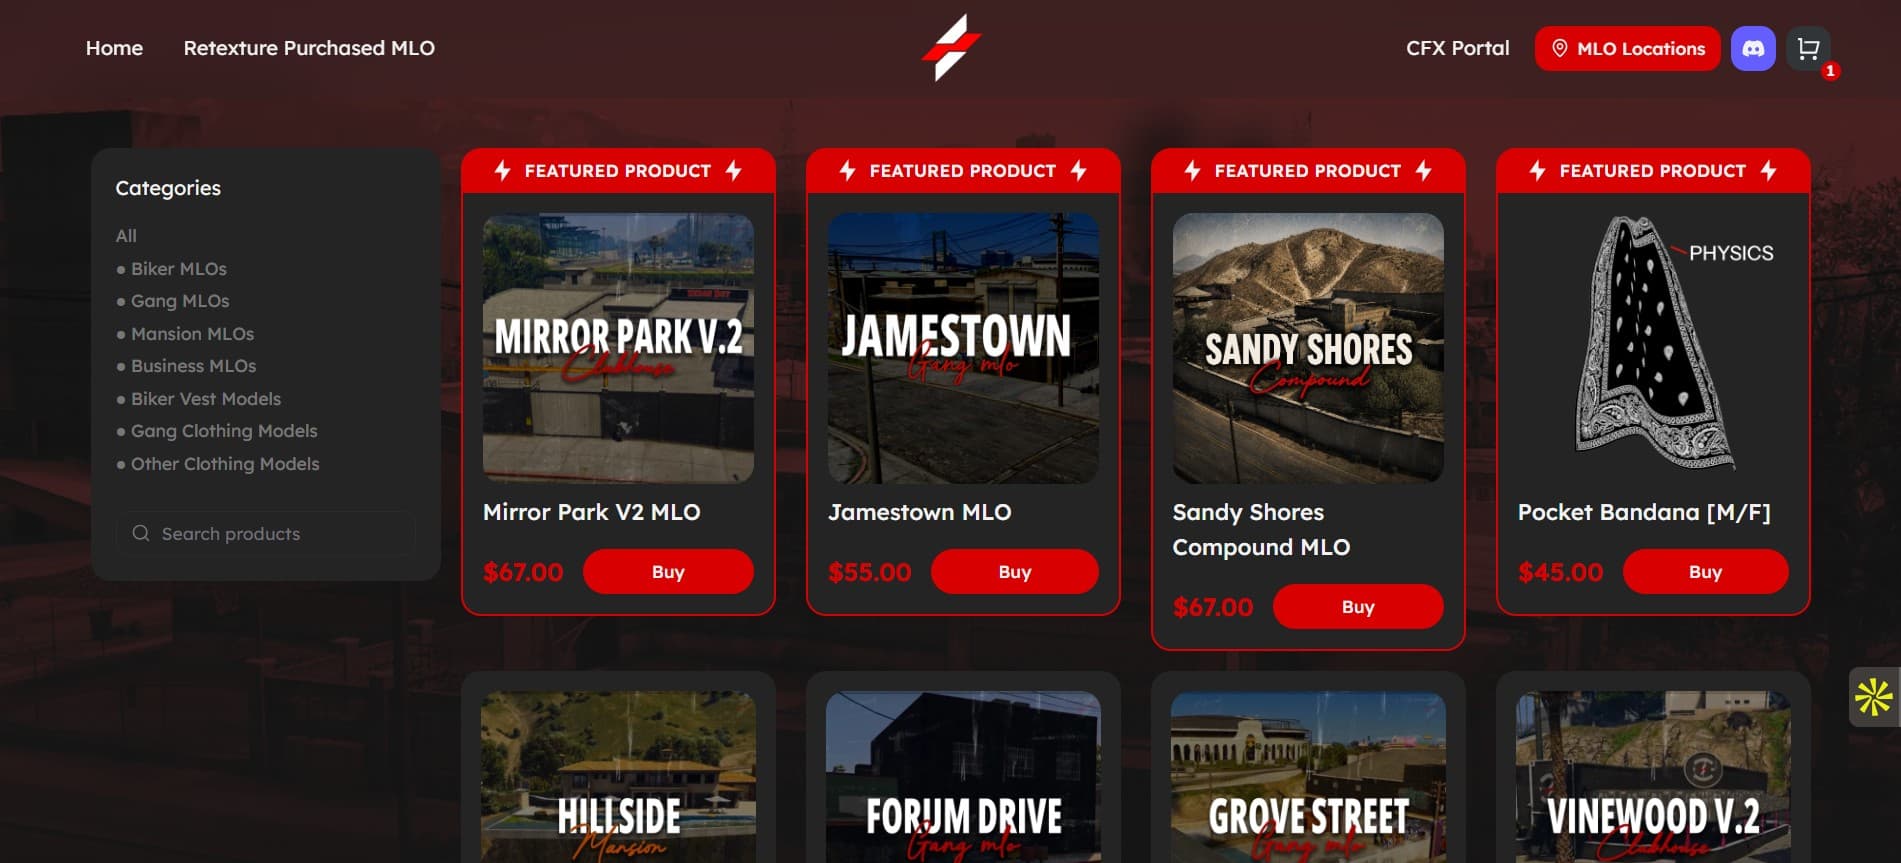
Gaming-Marktplatz
Zeron.dev
Ein umsatzkritisches Zahlungsproblem im Live-Betrieb behoben und eine interaktive GTA-Karte entwickelt, die grundlegend verändert hat, wie Kunden auf diesem FiveM-Marktplatz In-Game-Assets entdecken.
Fallstudie ansehen →Aus dem Blog
Fachartikel rund um API- & Backend-Entwicklung – geschrieben während der Arbeit an echten Produkten.
Skalierbare RESTful APIs entwerfen
Praxiserprobte Muster für REST-API-Design – Ressourcenbenennung, Versionierung, Cursor-basierte Paginierung, einheitliche Fehlerantworten und Rate Limiting.
Artikel lesen → (auf Englisch)Serverless APIs mit Firebase Cloud Functions
Produktionsreife Serverless-APIs bauen – Cold Starts, Abhängigkeitsmanagement, Kostenoptimierung, Monitoring und skalierbare Architekturmuster.
Artikel lesen → (auf Englisch)Ihr Ökosystem erweitern
Erfolg im Bereich API- & Backend-Entwicklung braucht mehr als eine einzelne Lösung. Diese ergänzenden Leistungen bringen Sie weiter.
Web-App-Entwicklung
Nutzen Sie Ihre API über ein vollwertiges Web-Dashboard, ein Admin-Panel oder eine Kundenoberfläche auf Basis von Next.js.
Leistung ansehen →App-Entwicklung
Verbinden Sie Ihre API mit iOS- und Android-Apps für ein vollständiges mobiles Erlebnis mit Echtzeit-Datensynchronisierung.
Leistung ansehen →SaaS-Entwicklung
Machen Sie aus Ihrer API ein Abo-SaaS mit Stripe-Abrechnung, Mandantenfähigkeit und Kunden-Dashboards.
Leistung ansehen →Ressourcen & Tools
Nutzen Sie diese kostenlosen Tools und Ratgeber, um Ihr Projekt vor unserem Gespräch zu planen.
Projektkosten-Rechner
Erhalten Sie eine realistische Schätzung basierend auf Plattformen, Funktionen und Komplexität.
Projekt kalkulieren →SaaS-MVP-Planungsassistent
Beantworten Sie ein paar Fragen und erhalten Sie einen persönlichen Planungsbericht mit konkreten nächsten Schritten.
Planung starten →Ressourcen für Gründer
Vergleichsratgeber, Checklisten und Vorlagen für bessere technische Entscheidungen.
Ressourcen ansehen →Verwandte Leistungen
Webanwendungen entwickeln
Individuelle Web-Apps – schnell entwickelt, weltweit ausgeliefert
Leistung ansehen ->App-Entwicklung
iOS- und Android-Apps – plattformübergreifend oder nativ
Leistung ansehen ->SaaS-Produktentwicklung
SaaS-Produkt entwickeln und launchen – vom MVP bis zur Skalierung
Leistung ansehen ->Bereit loszulegen?
Erzählen Sie mir von Ihrem Projekt (API- & Backend-Entwicklung) – innerhalb von 4 Stunden erhalten Sie eine ehrliche Einschätzung und ein Angebot. Wenn es für Ihr Team einfacher ist, buchen Sie gern direkt ein Gespräch.