こんな方におすすめ
現代のアプリケーションはすべてAPIの上で動いています。モバイルアプリの構築、マイクロサービスの連携、パートナーへのデータ提供 ― どの場合でも、APIはすべての土台となる存在です。
- ✓モバイルアプリやWebアプリのためのバックエンドAPIが必要なスタートアップ
- ✓レガシーなAPIをモダンなRESTやGraphQLに置き換えたい企業
- ✓外部サービス連携(Stripe、Twilio、CRMなど)が必要なチーム
- ✓マイクロサービスアーキテクチャを構築したい企業
- ✓クライアント案件のバックエンド開発を任せたい制作会社
こんな方には向いていません
- ✗画面を含むWebアプリケーション全体の開発(Webアプリ開発をご覧ください)
- ✗データ入力、手作業でのコンテンツ管理、一回限りのデータ出力
- ✗ユーザー向けのフロントエンド画面やダッシュボードの構築
- ✗課金やマルチテナントを備えたSaaS全体が必要なプロジェクト(SaaS開発をご覧ください)
開発プロセス
アイデアからデプロイまで。各フェーズで明確な成果物があるので、進捗を常に把握できます。
API設計
3〜5日
エンドポイント、データモデル、認証方式、エラーハンドリングの規約を定義します。コードを書く前にOpenAPI仕様書をお渡しします。
バックエンド開発
1〜2週間
要件に応じてNode.js、Python、Goで開発します。認証、レート制限、エラーハンドリング、構造化ログは最初から組み込みます。
テストとドキュメント
1週間
自動テスト、完全なSwagger/OpenAPIドキュメント、Postmanコレクションを用意します。御社のチームが質問なしで安心してAPIを使えるようにします。
デプロイと監視
3〜5日
CI/CDパイプライン、監視、アラートを備えてデプロイします。APIのパフォーマンス、エラー率、利用状況をリアルタイムで確認できます。
すべてのプロジェクトに含まれるもの
API・バックエンド開発のプロジェクトには、以下のコア機能が最初から設計に組み込まれています。
認証と認可
JWT、OAuth2、APIキー、独自SSOに対応。ロールベースのアクセス制御と、エンドポイントごとの権限設定を行います。
APIドキュメント
リクエスト/レスポンス例、認証方法、エラーコードを含むOpenAPI/Swagger仕様を自動生成し、初日から利用できます。
レート制限とセキュリティ
エンドポイント単位のレート制限、IPホワイトリスト、入力値検証、CORS設定、監査ログ。オプションではなく標準です。
データベース層
本番のパフォーマンスとデータ整合性のために、スキーマ設計、インデックス戦略、コネクションプーリング、マイグレーションの仕組みを整えます。
監視とログ
構造化ログ、エラートラッキング、稼働監視、パフォーマンスアラートで、対応が必要な事態をすぐに把握できます。
BaaSよりカスタムAPIが優れている理由
FirebaseやSupabaseはプロトタイプやMVPには最適です。しかし本番のAPIには、どのBaaSでも対応しきれない独自のロジック、特有のデータモデル、外部連携が求められます。
プラットフォームの制約がないビジネスロジック
独自の認証フロー、複雑なバリデーション、複数ステップのトランザクション、定期実行ジョブ ― APIでできることに上限はありません。
用途に合わせたパフォーマンス調整
データベースクエリ、キャッシュ戦略、レスポンス形式を、万人向けの汎用設計ではなく御社のアプリケーション専用に最適化します。
セキュリティを完全にコントロール
エンドポイントごとのレート制限、IPホワイトリスト、監査ログ、コンプライアンス要件を、御社の基準どおりに実装します。
ベンダーロックインなし
APIは御社のインフラ上で動きます。AWS、GCP、Azure、オンプレミスのどこにでもデプロイでき、水平スケールも、作り直しなしの移行も可能です。
カスタムAPI vs BaaS
FirebaseやSupabaseは素早いプロトタイピングに優れています。しかし、複雑なビジネスロジック、エンタープライズ水準のセキュリティ、独自の外部連携が必要なら、カスタムAPIが正解です。
| オーダーメイド開発 | BaaS(Firebase、Supabase) | |
|---|---|---|
| ビジネスロジックの複雑さ | 無制限 ― どんなロジックやフローにも対応 | プラットフォームの機能の範囲内 |
| データベースの自由度 | 任意のDB、任意のスキーマ、独自クエリ | プラットフォーム固有のDBのみ |
| 認証 | JWT、OAuth2、APIキー、独自SSO、MFA | プラットフォーム標準の認証、対応プロバイダは限定的 |
| レート制限 | エンドポイント・プラン・キーごとに独自ルール | プラットフォーム単位のみ、制御は限定的 |
| APIドキュメント | 完全なOpenAPI/Swagger仕様を自動生成 | 限定的、または詳細のない自動生成 |
| 監視とデバッグ | 独自のログ、トレーシング、エラートラッキング | プラットフォームのコンソールのみ、可視性は限定的 |
| セルフホスティング | AWS、GCP、Azure、オンプレミスなどどこでも | ベンダーのクラウドのみ |
| スケーリング | 水平スケール、リードレプリカ、Redisキャッシュ | プラットフォームの上限内での自動スケール |
FirebaseやSupabaseでパフォーマンスや柔軟性の限界を感じていませんか?本番向けのスタックへのAPI移行や、次のバージョンに必要なバックエンドの構築をお手伝いします。
API設計について相談する実務での経験
HealthTech SaaS向けのREST API(リアルタイムのベンダー価格を扱うPeptiSync)、サブスクリプション課金のためのStripe Webhook連携、モバイルアプリとFirebase Cloud Functionsの接続、WebダッシュボードのAPIレイヤーなどを開発してきました。また、TelethonのMTProto APIを用い、本番品質のセッション管理とsystemdによるインフラでTelegram自動化システムを運用しています。どのAPIもドキュメント化・テストし、監視体制を整えてデプロイしています。
納品物
すべてのプロジェクトで以下を納品します。追加オプションや想定外の費用はありません。
御社のデータモデルに合わせて設計した、一貫性のあるクリーンなAPI。予測しやすいエンドポイント命名と統一されたレスポンス形式を採用します。
JWT、OAuth2、APIキー、独自SSOを、トークンのローテーションやリフレッシュフローなどセキュリティのベストプラクティスに沿って実装します。
スキーマ設計、クエリ性能のためのインデックス、ロールバック可能なマイグレーション、同時アクセスに備えたコネクションプーリングを整えます。
リクエスト/レスポンス例、認証方法、エラーコード、インタラクティブなテスト機能を備えたSwagger/OpenAPI仕様を自動生成します。
エンドポイントごとのレート制限、入力値検証、CORS設定、リクエストログ、コンプライアンスのための監査証跡を実装します。
エラートラッキング(Sentry)、稼働監視、パフォーマンスアラート、自動デプロイパイプライン、そして御社チーム向けのデプロイ手順書を用意します。
技術選定の理由
流行っているからではなく、明確な理由があって各技術を選んでいます。
Node.js / Express / Fastify
I/Oの多いAPIやリアルタイム機能に最適です。Fastifyはスキーマベースのバリデーションと最高水準のパフォーマンスを備えています。JavaScriptのエコシステムなら、フロントエンドとバックエンドで言語や型を共有できます。
Python / FastAPI
データ集約型のAPI、AI/MLとの連携、複雑なビジネスロジックに最適です。FastAPIはOpenAPIドキュメントの自動生成、Pydanticによるバリデーション、非同期処理を標準で提供します。
PostgreSQL
ACID準拠で、ウィンドウ関数やCTEによる強力なクエリ、ネイティブのJSONサポート、充実したツール群を備えています。データの整合性が求められる本番APIの定番です。
Redis
APIレスポンスを高速化するインメモリキャッシュ、セッション管理、レート制限のカウンター、Pub/Subメッセージングに活用します。高負荷時のAPIパフォーマンスに欠かせません。
避けるべきよくある失敗
有望なプロジェクトが停滞したり、頓挫したりする共通のパターンがあります。避けるべきポイントと、それぞれをどう回避するかをご紹介します。
❌ 利用者を考えずにエンドポイントを設計する
対策:APIは利用する側の視点で設計します。一貫した命名規則、予測しやすいレスポンス構造、わかりやすいエラーメッセージで、連携をスムーズにします。
❌ 初日からバージョニング戦略がない
対策:APIは進化するものです。URLまたはヘッダーによるバージョニングを最初から導入し、変更が既存クライアントを壊したり、リリースの調整が必要になったりしないようにします。
❌ レート制限を省く
対策:レート制限がないと、暴走したひとつのクライアントが全ユーザーのAPIを遅くしたり停止させたりしかねません。レート制限は「あれば便利」ではなく、インフラの一部です。
❌ 曖昧で一貫性のないエラーレスポンス
対策:すべてのエラーで、機械が読めるコード、人が読めるメッセージ、デバッグのヒントを含む構造化されたレスポンスを返します。フロントエンドチームが原因を推測する必要はありません。
❌ リリース時に監視がない
対策:見えないものは直せません。最初のリクエストが本番に届く前に、エラートラッキング、稼働監視、レイテンシのアラートを設定します。
よくある質問
APIドキュメントも作成してもらえますか?↓
はい、必ず作成します。私が開発するすべてのAPIにはSwagger/OpenAPIドキュメントが付属するため、御社のチームや将来の開発者が質問せずに利用できます。
既存のアプリに外部APIを組み込めますか?↓
はい。決済ゲートウェイ、SMS、メール、ソーシャルログイン、地図、AI API、CRMなどに対応します。外部サービス連携は私の主要な業務のひとつです。
APIのセキュリティはどのように確保していますか?↓
JWTまたはOAuth2による認証、レート制限、入力値検証、CORS設定、適切なエラーハンドリングを実装します。セキュリティは後付けではなく、設計段階から組み込みます。
既存のコードベースを引き継いで開発できますか?↓
はい。既存プロジェクトに参加して、機能追加、リファクタリング、新しいAPIの統合を行うことはよくあります。現在の技術スタックに合わせて対応します。
関連する導入事例
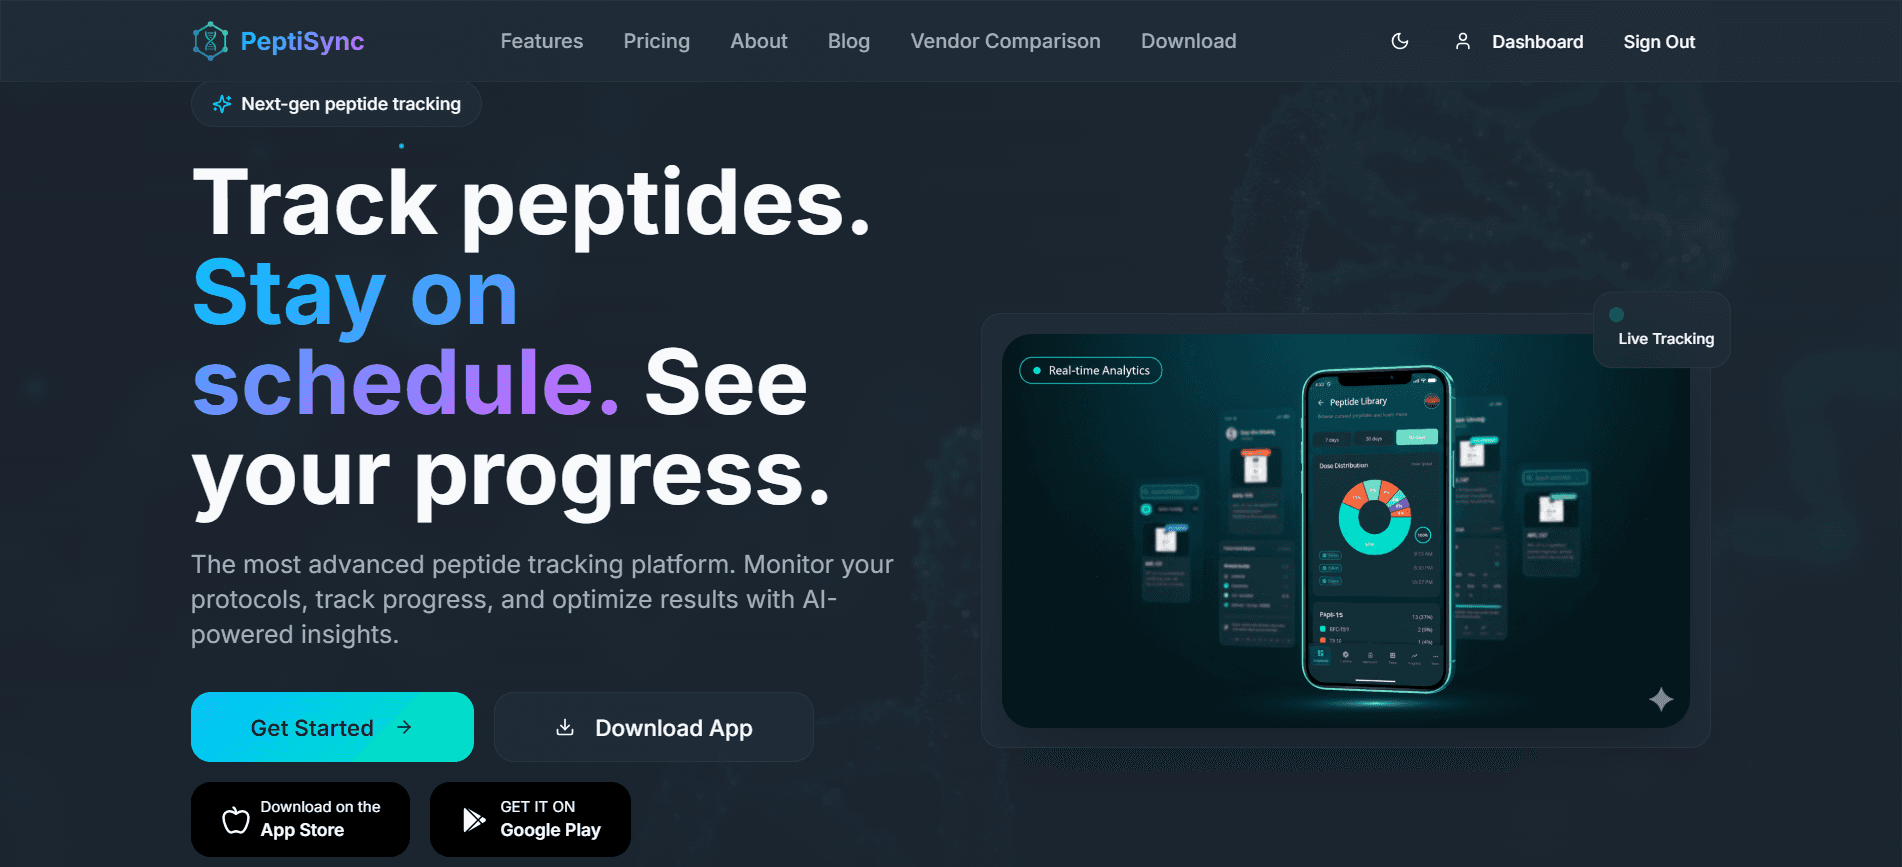
PeptiSyncのベンダー価格API、Zeron.devの決済フロー、そしてTelegram自動化システム(セッション管理とExit Code 75によるリカバリーを備えたTelethon MTProto)。いずれも、初日からドキュメント化・監視され、信頼性の高い本番APIをどのように構築しているかを示す事例です。
ブログ記事
実際のプロダクト開発の中で書いた、API・バックエンド開発に関する詳しい解説記事です。
API・バックエンド開発と組み合わせたい関連サービス
API・バックエンド開発を成功させるには、ひとつのソリューションだけでは足りません。以下の関連サービスで、さらに成果を伸ばせます。
資料とツール
ご相談の前に、以下の無料ツールやガイドでAPI・バックエンド開発のプロジェクトを計画してみてください。
関連サービス
まずはお気軽にご相談ください
API・バックエンド開発のプロジェクトについてお聞かせください。4時間以内に、率直な見立てとお見積もりをご返信します。チームにとって話しやすければ、オンライン通話のご予約も可能です。