Des API et backends fiables qui passent à l'échelle
Des API propres, documentées et sécurisées, conformes aux standards de production. Que vous ayez besoin d'un nouveau backend ou d'améliorer l'existant.
Pour qui ?
Toute application moderne repose sur des API. Que vous construisiez une app mobile, connectiez des microservices ou exposiez des données à des partenaires, votre API est la fondation dont tout le reste dépend.
- ✓Les startups qui créent des apps mobiles ou web et ont besoin d'une API backend
- ✓Les entreprises qui remplacent d'anciennes API par du REST ou GraphQL moderne
- ✓Les équipes qui ont besoin d'intégrations tierces (Stripe, Twilio, CRM)
- ✓Les sociétés qui construisent une architecture en microservices
- ✓Les agences qui livrent des services backend pour leurs clients
Pour qui ce n'est pas adapté
- ✗Le développement complet d'applications web avec interface utilisateur — voir le développement d'applications web
- ✗La saisie de données, la gestion manuelle de contenu ou les exports ponctuels
- ✗La création d'interfaces frontend ou de tableaux de bord destinés aux utilisateurs
- ✗Les projets qui nécessitent un SaaS complet avec facturation et multi-tenant — voir le développement SaaS
Processus de développement
De l'idée au déploiement. Chaque phase a des livrables clairs : vous savez toujours où nous en sommes.
Conception de l'API
3 à 5 jours
Nous définissons les endpoints, les modèles de données, la stratégie d'authentification et les conventions de gestion des erreurs. Vous recevez une spécification OpenAPI avant la moindre ligne de code.
Développement backend
1 à 2 semaines
Je développe en Node.js, Python ou Go selon vos besoins. Authentification, limitation de débit, gestion des erreurs et logs structurés sont inclus dès le départ.
Tests et documentation
Semaine 1
Tests automatisés, documentation Swagger/OpenAPI complète et collections Postman. Votre équipe utilise l'API en toute confiance, sans avoir à poser de questions.
Déploiement et monitoring
3 à 5 jours
Déploiement avec pipeline CI/CD, monitoring et alertes. Vous suivez en temps réel les performances de l'API, les taux d'erreur et les métriques d'usage.
Inclus dans chaque projet
Chaque projet « Développement d'API et backend » est livré avec ces composants essentiels, déjà architecturés.
Authentification et autorisations
JWT, OAuth2, clés API ou SSO sur mesure. Contrôle d'accès par rôles et permissions définies pour chaque endpoint.
Documentation de l'API
Spécification OpenAPI/Swagger générée automatiquement, avec exemples de requêtes/réponses, détails d'authentification et codes d'erreur, prête dès le premier jour.
Limitation de débit et sécurité
Limites par endpoint, liste blanche d'IP, validation des entrées, configuration CORS et journal d'audit — pas des options.
Couche base de données
Conception du schéma, stratégie d'indexation, pool de connexions et pipeline de migrations pour la performance en production et l'intégrité des données.
Monitoring et logs
Logs structurés, suivi des erreurs, monitoring de disponibilité et alertes de performance : vous savez quand quelque chose demande votre attention.
Pourquoi une API sur mesure surpasse le Backend-as-a-Service
Firebase et Supabase sont parfaits pour les prototypes et les MVP. Mais une API de production exige une logique spécifique, des modèles de données précis et des intégrations qu'aucun BaaS ne gère entièrement.
Votre logique métier, sans limites de plateforme
Flux d'authentification sur mesure, validations complexes, transactions en plusieurs étapes, tâches planifiées — votre API n'a aucun plafond.
Des performances adaptées à votre usage
Requêtes, stratégies de cache et formats de réponse optimisés spécifiquement pour votre application — pas une solution générique pensée pour tout le monde.
Un contrôle total de la sécurité
Limitation de débit par endpoint, liste blanche d'IP, journal d'audit et exigences de conformité mis en œuvre exactement selon vos standards.
Aucune dépendance à un fournisseur
Votre API tourne sur votre infrastructure — AWS, GCP, Azure ou sur site. Déployez n'importe où, scalez horizontalement, migrez sans réécrire.
API sur mesure ou Backend-as-a-Service
Firebase et Supabase sont excellents pour prototyper vite. Mais quand il faut une logique métier complexe, une sécurité de niveau entreprise ou des intégrations sur mesure, une API sur mesure est le bon choix.
| Développement sur mesure | BaaS (Firebase, Supabase) | |
|---|---|---|
| Complexité de la logique métier | Illimitée — toute logique, tout flux | Limitée aux capacités de la plateforme |
| Maîtrise de la base de données | Toute base, tout schéma, requêtes sur mesure | Uniquement la base propre à la plateforme |
| Authentification | JWT, OAuth2, clés API, SSO sur mesure, MFA | Authentification de la plateforme — fournisseurs limités |
| Limitation de débit | Règles sur mesure par endpoint, palier, clé | Au niveau de la plateforme uniquement, peu de contrôle |
| Documentation de l'API | Spécification OpenAPI/Swagger complète générée automatiquement | Limitée ou générée sans détails |
| Monitoring et débogage | Logs, traces et suivi des erreurs sur mesure | Console de la plateforme, visibilité limitée |
| Auto-hébergement possible | Déploiement partout — AWS, GCP, Azure, sur site | Cloud du fournisseur uniquement |
| Montée en charge | Scalabilité horizontale, réplicas en lecture, cache Redis | Auto-scaling dans les limites de la plateforme |
Vous utilisez Firebase ou Supabase et atteignez des limites de performance ou de flexibilité ? Je peux migrer votre API vers une stack de production ou construire le backend dont votre prochaine version a besoin.
Planifier l'architecture de votre APIExpérience concrète
J'ai développé des API REST pour un SaaS HealthTech (PeptiSync avec prix fournisseurs en temps réel), intégré des webhooks Stripe pour la facturation par abonnement, connecté des apps mobiles à Firebase Cloud Functions et construit des couches API pour des tableaux de bord web. J'ai aussi déployé des systèmes d'automatisation Telegram utilisant l'API MTProto de Telethon, avec une gestion des sessions de niveau production et une infrastructure systemd. Chaque API est documentée, testée et déployée avec monitoring.
Ce que vous recevez
Chaque projet inclut ces livrables — sans options cachées, sans surprise.
Une API propre et cohérente, conçue pour votre modèle de données, avec des endpoints aux noms prévisibles et des formats de réponse standardisés.
JWT, OAuth2, clés API ou SSO sur mesure — selon les bonnes pratiques de sécurité, avec rotation et rafraîchissement des jetons.
Conception du schéma, indexation pour la performance des requêtes, pipeline de migrations avec retour arrière et pool de connexions pour le trafic concurrent.
Spécification Swagger/OpenAPI générée automatiquement avec exemples de requêtes/réponses, détails d'authentification, codes d'erreur et tests interactifs.
Limites par endpoint, validation des entrées, configuration CORS, journalisation des requêtes et pistes d'audit pour la conformité.
Suivi des erreurs (Sentry), monitoring de disponibilité, alertes de performance, pipeline de déploiement automatisé et runbook de déploiement pour votre équipe.
Pourquoi cette stack technique
Chaque technologie est choisie pour une raison — pas simplement parce qu'elle est à la mode.
Node.js / Express / Fastify
Excellent pour les API à fortes entrées/sorties et les fonctionnalités temps réel. Fastify ajoute une validation par schéma et des performances de premier plan. L'écosystème JavaScript permet aux équipes frontend et backend de partager langage et types.
Python / FastAPI
Idéal pour les API riches en données, l'intégration IA/ML et la logique métier complexe. FastAPI fournit nativement la documentation OpenAPI, la validation via Pydantic et le support asynchrone.
PostgreSQL
Conforme ACID, requêtes puissantes avec fonctions de fenêtrage et CTE, support JSON natif et excellent outillage. La référence pour les API de production qui exigent l'intégrité des données.
Redis
Cache en mémoire pour accélérer les réponses, gestion des sessions, compteurs de limitation de débit et messagerie pub/sub. Essentiel pour les performances d'une API sous charge.
Erreurs courantes à éviter
J'ai vu les mêmes erreurs freiner, voire tuer, des projets prometteurs. Voici ce qu'il faut éviter — et comment je vous aide à contourner chacune d'elles.
❌ Concevoir les endpoints sans penser à ceux qui les utilisent
Solution : Je conçois les API du point de vue de leurs consommateurs : conventions de nommage cohérentes, structures de réponse prévisibles et messages d'erreur clairs pour une intégration sans douleur.
❌ Aucune stratégie de versioning dès le départ
Solution : Les API évoluent. J'intègre dès le départ un versioning par URL ou par en-tête, pour que les changements ne cassent jamais les clients existants ni n'imposent des mises en production coordonnées.
❌ Négliger la limitation de débit
Solution : Sans limitation de débit, un seul client incontrôlé peut ralentir ou faire tomber votre API pour tous. C'est de l'infrastructure, pas un bonus.
❌ Des réponses d'erreur vagues ou incohérentes
Solution : Chaque erreur renvoie une réponse structurée avec un code exploitable par la machine, un message lisible et des indices de débogage. Votre équipe frontend n'a jamais à deviner ce qui s'est passé.
❌ Lancer sans monitoring
Solution : On ne peut pas corriger ce qu'on ne voit pas. Suivi des erreurs, monitoring de disponibilité et alertes de latence sont configurés avant la première requête en production.
Questions fréquentes
Rédigez-vous la documentation de l'API ?↓
Oui, systématiquement. Chaque API que je développe inclut une documentation Swagger/OpenAPI pour que votre équipe ou de futurs développeurs puissent l'utiliser sans avoir à poser de questions.
Pouvez-vous intégrer des API tierces à mon application existante ?↓
Oui : passerelles de paiement, SMS, e-mail, connexion sociale, cartographie, API d'IA, CRM. Les intégrations tierces sont au cœur de mon travail.
Comment sécurisez-vous les API ?↓
Authentification JWT ou OAuth2, limitation de débit, validation des entrées, configuration CORS et gestion rigoureuse des erreurs. La sécurité est intégrée dès la conception, pas ajoutée après coup.
Pouvez-vous travailler sur ma base de code existante ?↓
Oui. Je rejoins souvent des projets existants pour ajouter des fonctionnalités, refactoriser du code ou intégrer de nouvelles API. Je m'adapte à votre stack actuelle.
Études de cas associées
L'API de prix fournisseurs de PeptiSync, le flux de paiement de Zeron.dev et les systèmes d'automatisation Telegram (Telethon MTProto avec gestion des sessions et reprise sur Exit Code 75) montrent comment je construis des API de production — documentées, surveillées et fiables dès le premier jour.
HealthTech / Bien-être
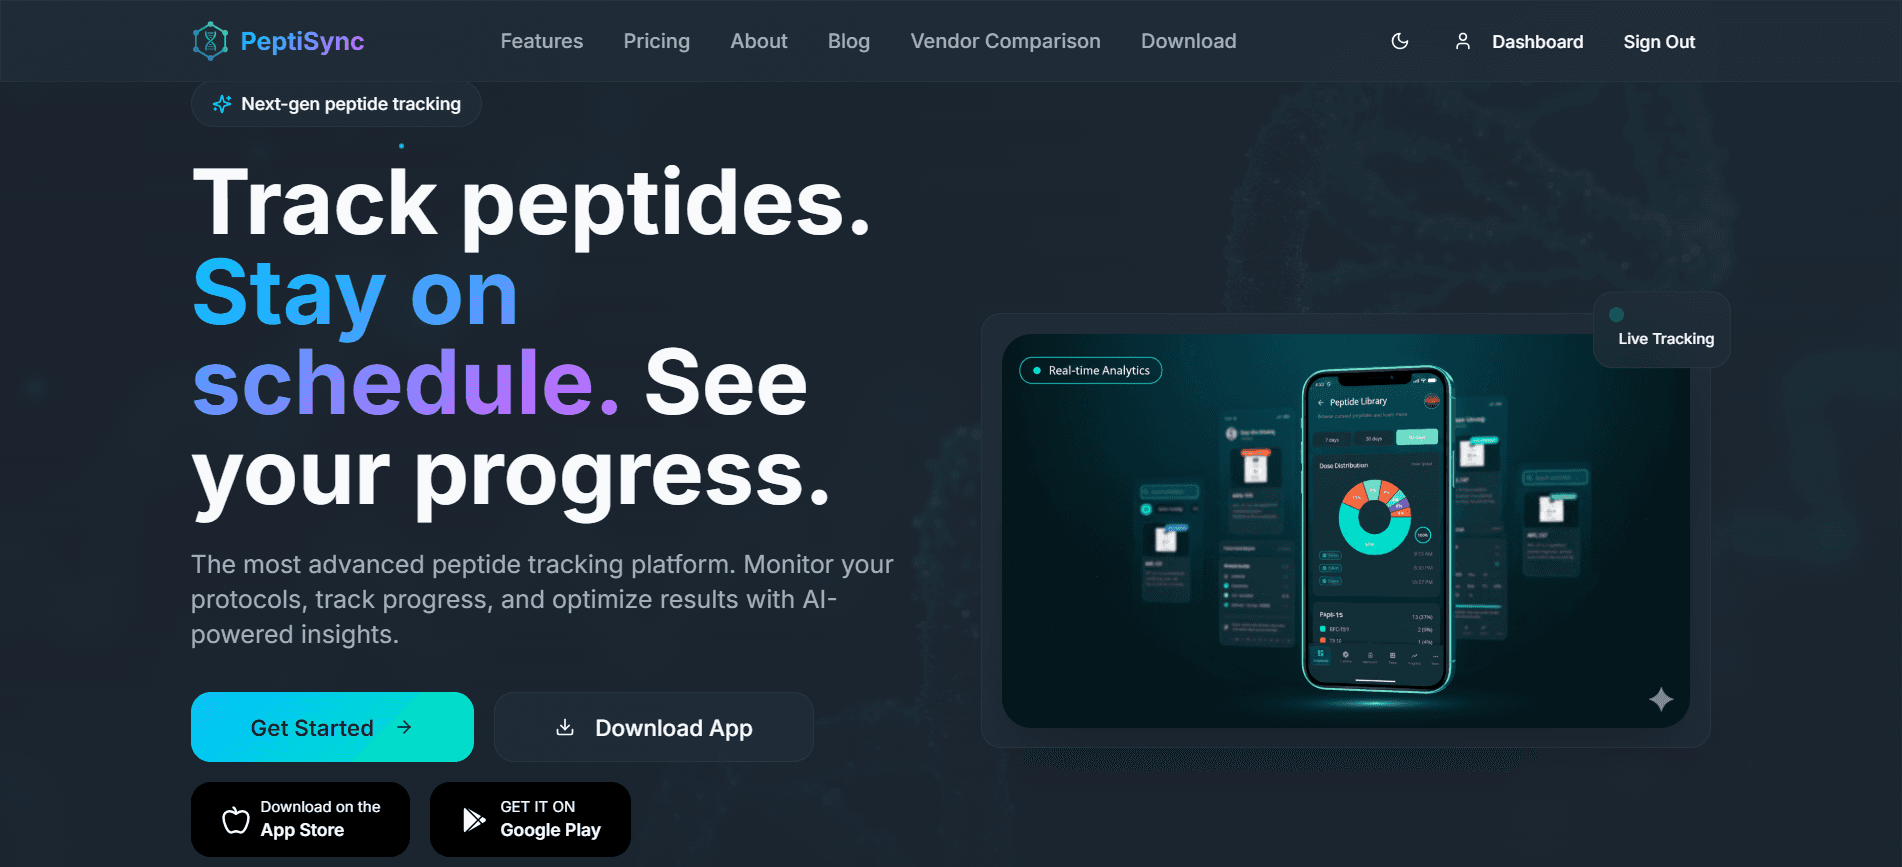
PeptiSync
Une plateforme SaaS HealthTech de niveau production pour la gestion des thérapies peptidiques, avec apps mobiles multiplateformes et comparaison des prix fournisseurs en temps réel. Développée avec Flutter, Firebase et Next.js.
Voir l'étude de cas →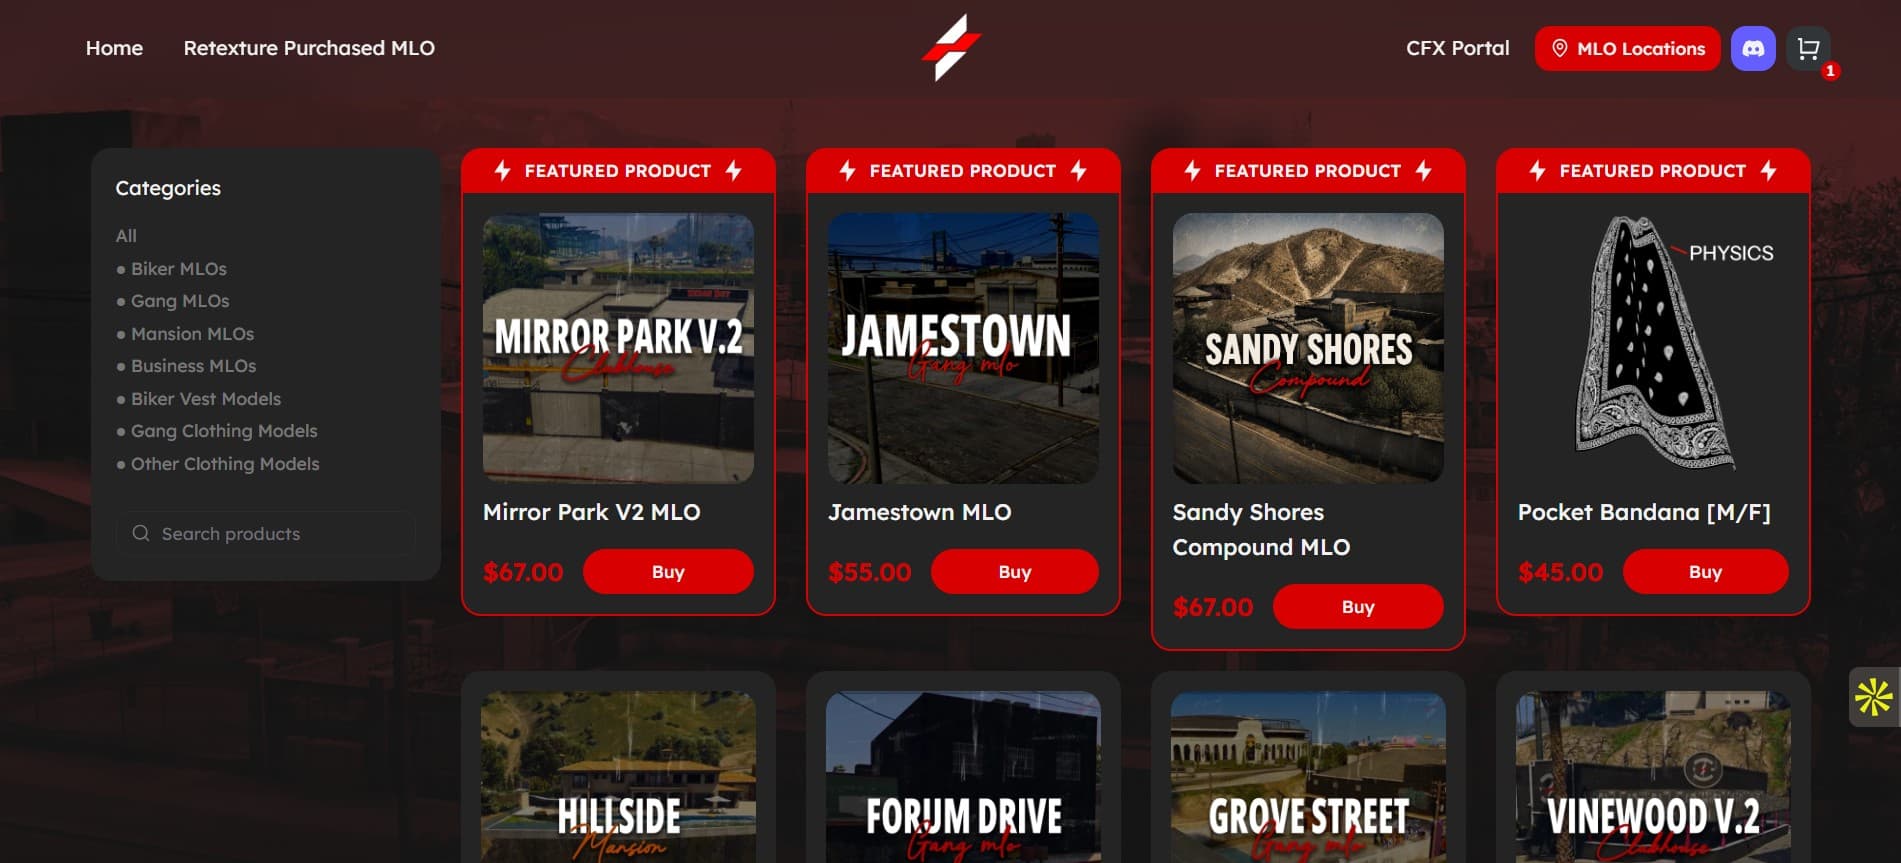
Marketplace de gaming
Zeron.dev
Résolution d'un problème de paiement en production qui bloquait le chiffre d'affaires, et création d'une carte GTA interactive qui a transformé la façon dont les clients découvrent les assets de jeu sur cette marketplace FiveM.
Voir l'étude de cas →Sur le blog
Des analyses approfondies, écrites en construisant de vrais produits.
Concevoir des API RESTful qui passent à l'échelle
Des patterns de conception d'API REST éprouvés en production : nommage des ressources, stratégies de versioning, pagination par curseur, erreurs standardisées et limitation de débit.
Lire l'article → (en anglais)API serverless avec Firebase Cloud Functions
Construire des API serverless prêtes pour la production : cold starts, gestion des dépendances, optimisation des coûts, monitoring et patterns d'architecture évolutifs.
Lire l'article → (en anglais)Construisez un écosystème complet
Un projet « Développement d'API et backend » réussi demande plus qu'une seule solution. Ces services complémentaires vous aident à aller plus loin.
Développement d'applications web
Exploitez votre API via un tableau de bord web complet, un back-office ou une interface client développés avec Next.js.
Voir le service →Développement d'applications mobiles
Connectez votre API à des apps iOS et Android pour une expérience mobile complète avec synchronisation des données en temps réel.
Voir le service →Développement SaaS
Transformez votre API en SaaS par abonnement avec facturation Stripe, multi-tenant et tableaux de bord clients.
Voir le service →Ressources et outils
Utilisez ces outils et guides gratuits pour préparer votre projet avant notre échange.
Calculateur de coût de projet
Obtenez une estimation réaliste de votre projet selon les plateformes, les fonctionnalités et la complexité.
Estimer votre projet →Assistant de planification de MVP SaaS
Répondez à quelques questions et recevez un rapport de planification personnalisé avec des actions concrètes.
Commencer →Bibliothèque de ressources pour fondateurs
Guides comparatifs, checklists et modèles pour prendre de meilleures décisions techniques.
Parcourir les ressources →Services associés
Développement d'applications web
Des applications web sur mesure, livrées vite et déployées partout dans le monde
Voir le service ->Développement d'applications mobiles
Apps iOS et Android, multiplateformes ou natives
Voir le service ->Développement de produits SaaS
Créez et lancez votre produit SaaS, du MVP à la croissance
Voir le service ->Prêt à vous lancer ?
Parlez-moi de votre projet : je vous réponds sous 4 heures avec une évaluation honnête et un devis. Vous pouvez aussi réserver un appel si c'est plus simple pour votre équipe.